Warum Compliance nicht automatisch Sicherheit bedeutet
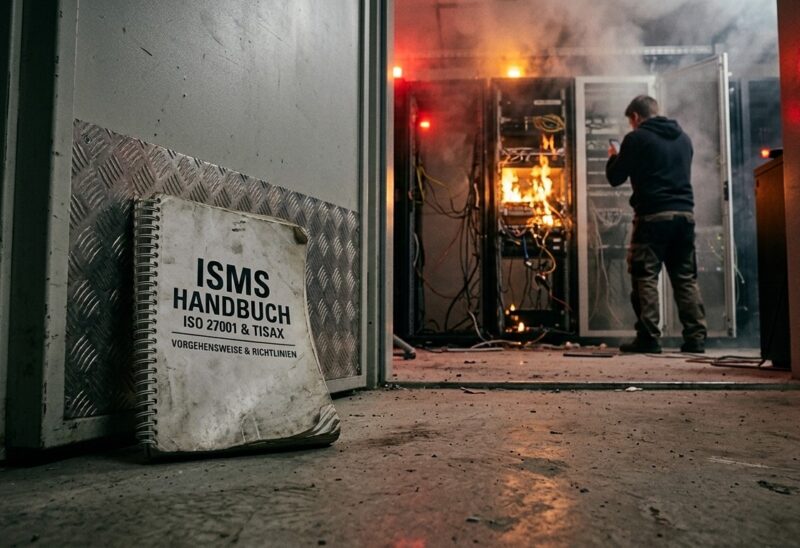
Feuerlöscher oder Zertifikat?
Sind wir ehrlich, ein ISO 27001 oder TISAX Zertifikat an der Wand sind äußerst dekorativ und auch ein wichtiger Schritt. Viele Unternehmen wiegen sich nach einer positiven Zertifizierung in einer gefährlichen Scheinsicherheit. „Wir sind Sicher“ Dabei kann ein auditierter Prozess auf dem Papier kann noch lange keinen echten Cyberangriff stoppen.
Um es vorab klarzustellen: Compliance ist wichtig und hat ebenso seine Berechtigung – vielmehr geht es hier darum die Unterschiede zwischen Compliance und Sicherheit zu skizzieren.
Der Papiertiger als Türstopper
Wer versucht, jedes Restrisiko in einem 1000-seitigen Handbuch zu dokumentieren, erschafft oft ein bürokratisches Monster. Ein Informationssicherheits-Managementsystem (ISMS) nützt absolut nichts, wenn die Richtlinien im Büroalltag so komplex und realitätsfremd sind, dass sie nur noch als Türstopper dienen können. Ein Angreifer lässt sich nicht von einem perfekten Organigramm aufhalten.
Wirksamkeit statt Vollständigkeit
Fünf grundlegende Sicherheitsregeln, die jeder im Betrieb versteht und anwendet, sind wertvoller als fünfzig theoretische Vorgaben. Sicherheit muss lebendig und praxistauglich sein.
Das bedeutet in der Praxis:
- Keep it stupid simple: Prozesse und Notfallpläne (BCM) so einfach wie möglich gestalten. Sind sie zu kompliziert, scheitern sie im Stress des Ernstfalls.
- Praxistauglichkeit geht vor: Auf erprobte Standards setzen, anstatt sich in unwartbaren, individuellen Konstrukten zu verstricken.
- Der Faktor Mensch: Die Sensibilisierung von Mitarbeitern und laufende Bewusstseinsbildung wie Cyberkriminelle arbeiten trägt maßgeblich dazu bei, Angriffsversuche frühzeitig zu erkennen und diese abzuwehren.
| Aspekt | Compliance | Gelebte IT-Sicherheit |
| Primäres Ziel | Audit bestehen, rechtliche Vorgaben erfüllen | Daten, Netzwerke und Systeme aktiv schützen |
| Treiber | Externe Vorgaben (Gesetze, Lieferketten) | Reale Bedrohungslage, technische Notwendigkeit |
| Charakter | Stark dokumentationsgetrieben | Dynamisch und prozessgetrieben |
Compliance leistet einen wichtigen Beitrag, um Budgets und das Rahmenwerk zu definieren sowie Risiken strukturiert zu bewerten. Doch erst die handfeste, technische Härtung und das tatsächliche Leben dieser Vorgaben bzw. Prozesse machen ein Unternehmen wirklich sicherer.
Die unterschiedlichen Zielsetzungen
In der professionellen Betrachtung müssen wir klar zwischen organisatorischer Vorgabe und technischer Realität unterscheiden:
- Compliance fokussiert sich primär auf das Einhalten von Regeln, Gesetzen und Normen.
- Sicherheit konzentriert sich auf die tatsächliche Abwehr von echten, sich wandelnden Bedrohungen.
- Compliance ist oft stichtagsbezogen und auf das Bestehen von Audits ausgerichtet.
- Sicherheit erfordert eine hochdynamische, kontinuierliche Überwachung und Anpassung.
Ein ganzheitlicher Ansatz
Compliance zwingt Organisationen dazu, Risiken überhaupt erst systematisch zu bewerten und notwendige Budgets für die IT-Infrastruktur freizumachen. Doch erst die konsequente, technische Härtung und das tägliche Leben der Sicherheitsrichtlinien machen aus dem Papiertiger einen wirksamen Schutzschild.